


Page 73 - ID - Informazioni della Difesa n. 03-2023
P. 73
Stefano RITA


            Mediterraneo in quanto realizzata all’interno di una Base Navale.
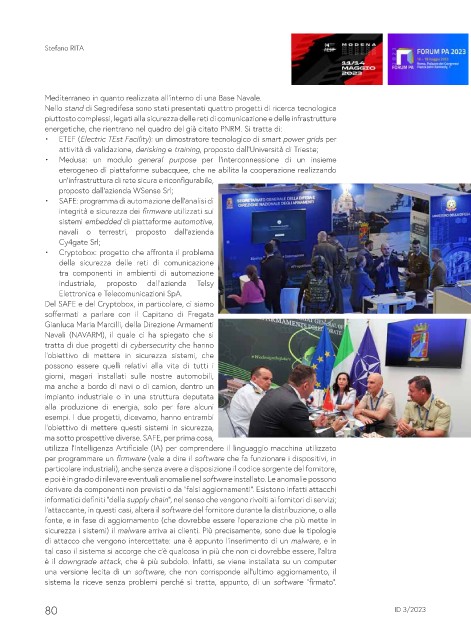
            Nello stand di Segredifesa sono stati presentati quattro progetti di ricerca tecnologica
            piuttosto complessi, legati alla sicurezza delle reti di comunicazione e delle infrastrutture
            energetiche, che rientrano nel quadro del già citato PNRM. Si tratta di:
            •   ETEF (Electric TEst Facility): un dimostratore tecnologico di smart power grids per
                attività di validazione, derisking e training, proposto dall’Università di Trieste;
            •   Medusa: un modulo  general purpose per l’interconnessione di un insieme
                eterogeneo di piattaforme subacquee, che ne abilita la cooperazione realizzando
                un’infrastruttura di rete sicura e riconfigurabile,
                proposto dall’azienda WSense Srl;
            •   SAFE: programma di automazione dell’analisi di
                integrità e sicurezza dei firmware utilizzati sui
                sistemi embedded di piattaforme automotive,
                navali o terrestri, proposto dall’azienda
                Cy4gate Srl;
            •   Cryptobox: progetto che affronta il problema
                della  sicurezza  delle  reti  di  comunicazione
                tra componenti in ambienti di automazione
                industriale,  proposto  dall’azienda  Telsy
                Elettronica e Telecomunicazioni SpA.
            Del SAFE e del Cryptobox, in particolare, ci siamo
            soffermati  a  parlare  con  il Capitano  di  Fregata
            Gianluca Maria Marcilli, della Direzione Armamenti
            Navali (NAVARM), il quale ci ha spiegato che si
            tratta di due progetti di cybersecurity che hanno
            l’obiettivo di mettere in sicurezza sistemi, che
            possono essere quelli relativi alla vita di tutti i
            giorni, magari installati sulle nostre automobili,
            ma anche a bordo di navi o di camion, dentro un
            impianto industriale o in una struttura deputata
            alla produzione di energia, solo per fare alcuni
            esempi. I due progetti, dicevamo, hanno entrambi
            l’obiettivo di mettere questi sistemi in sicurezza,
            ma sotto prospettive diverse. SAFE, per prima cosa,
            utilizza l’Intelligenza Artificiale (IA) per comprendere il linguaggio macchina utilizzato
            per programmare un firmware (vale a dire il software che fa funzionare i dispositivi, in
            particolare industriali), anche senza avere a disposizione il codice sorgente del fornitore,
            e poi è in grado di rilevare eventuali anomalie nel software installato. Le anomalie possono
            derivare da componenti non previsti o da “falsi aggiornamenti”. Esistono infatti attacchi
            informatici definiti “della supply chain”, nel senso che vengono rivolti ai fornitori di servizi;
            l’attaccante, in questi casi, altera il software del fornitore durante la distribuzione, o alla
            fonte, e in fase di aggiornamento (che dovrebbe essere l’operazione che più mette in
            sicurezza i sistemi) il malware arriva ai clienti. Più precisamente, sono due le tipologie
            di attacco che vengono intercettate: una è appunto l’inserimento di un malware, e in
            tal caso il sistema si accorge che c’è qualcosa in più che non ci dovrebbe essere, l’altra
            è il downgrade attack, che è più subdolo. Infatti, se viene installata su un computer
            una versione lecita di un software, che non corrisponde all’ultimo aggiornamento, il
            sistema la riceve senza problemi perché si tratta, appunto, di un software “firmato”.


            80                                                                                       ID 3/2023

